

Uwaga: Nowy trojan kradnie dane brokerów
Masowy atak cybernetyczny, którego celem jest nielegalne zdobycie i sprzedaż jak największej ilości danych od niczego nieświadomych brokerów, wykryli eksperci ds. cyberbezpieczeństwa w Panda Trading Systems (Panda TS).
Dyrektor ds. Operacji Biznesowych w Panda TS, Dikla Scheffer, w rozmowie z portalem „Finance Magnates” zdradziła, że wirus został odkryty kilka tygodni temu. Dodała także, że:
Jest to zorganizowany atak na brokerów, sieci afiliacyjne, dostawców usług płatniczych, VoIP i inne firmy działające w branży handlu detalicznego. Po zidentyfikowaniu wirusa uznaliśmy za stosowne opublikować ostrzeżenie i podzielić się naszymi odkryciami, mając nadzieję, że koledzy z branży będą bardziej świadomi zagrożeń cyberbezpieczeństwa i podejmą niezbędne kroki, aby się zabezpieczyć.
Panda TS wykryła trojana podczas rutynowej kontroli komputerów w kilku centralach telefonicznych swoich klientów. Po przeprowadzonych obserwacjach, dział cyberbezpieczeństwa firmy zidentyfikował szkodliwe oprogramowanie, hakerów stojących za atakiem oraz zainfekowane sieci. Jednak tożsamość cyberprzestępców na razie nie została upubliczniona przez wzgląd na dobro toczącego się śledztwa.
Według szacunków Panda TS, do tej pory hakerzy zdążyli zainfekować setki komputerów należących do brokerów i sieci afiliacyjnych. Choć wydaje się, że atak skierowano w głównej mierze do podmiotów działających w obszarze Forex/CFD, kilku potentatów z innych branż gospodarczych również zostało dotkniętych tym problemem.
„Finance Magnates” wysłał zapytania do części brokerów z pytaniem o atak i rzeczywiście kilku z nich potwierdziło te informacje. Dodali jednak, że pomimo obecności wirusa na ich urządzeniach dane nie zostały wykradzione.
Wirus rozsyłany jest poprzez atak phishingowy
Firmy, które do tej pory padły ofiarą opisywanego ataku, otrzymały trojana metodą phishingu. W tym konkretnym przypadku polega on na tym, że hakerzy podszywają się pod pracowników agencji marketingu afiliacyjnego bądź członków sieci afiliacyjnych i wysyłają do brokerów spreparowane pliki, które na pozór przypominają ważne dokumenty, listy lub faktury od klientów.
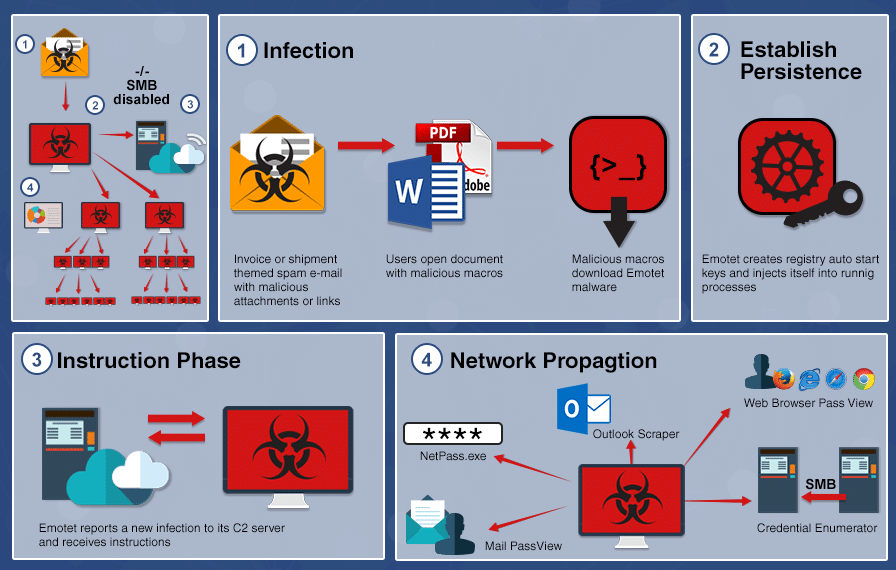
Po pobraniu takiego pliku, przyjmującego zwykle postać dokumentu tekstowego lub arkusza kalkulacyjnego, użytkownicy zostają poproszeni o udzielenie pozwolenia na „Odszyfrowanie pliku” albo „Włączenie aktywnej zawartości”. Kiedy ofiara ataku wyrazi zgodę, np. poprzez kliknięcie przycisku „Tak”, wówczas w tle uruchamia się skrypt, który instaluje na komputerze złośliwe oprogramowanie.
Jak uchronić się przed atakiem phishingowym?
Przede wszystkim należy zawsze sprawdzać, kto wysyła do Ciebie maile. Literówki, dziwne domeny w nazwie adresu e-mail itp. powinny od razu wzbudzić Twój niepokój. Ponadto nie klikaj w podejrzane linki, które mogą być odnośnikami do zainfekowanych stron internetowych. Nie pobieraj również załączników, które pochodzą z wątpliwej jakości źródła.